NIS2 och cybersäkerhetslagen för företag
KORT SVARNIS2 är EU:s direktiv om cybersäkerhet och gäller i Sverige genom cybersäkerhetslagen sedan 15 januari 2026. Medelstora och stora företag i 18 sektorer ska anmäla sig, vidta säkerhetsåtgärder, utbilda ledningen och rapportera betydande incidenter inom 24 timmar. Vi säkrar delen som ofta glöms: webbplats, e-post, taggar, integrationer och leverantörers åtkomster.
Uppdaterad 26 september 2026 · dardan@marknadsavdelningen.com
Gäller medelstora och stora verksamheter i 18 sektorer. Varje verksamhet bedömer själv om den omfattas.
Vad är NIS2 och cybersäkerhetslagen?
NIS2 är EU:s direktiv om en hög gemensam cybersäkerhetsnivå, och cybersäkerhetslagen är den svenska lag som genomför det. Cybersäkerhetslagen (SFS 2025:1506) trädde i kraft den 15 januari 2026 och ersatte den tidigare NIS-lagen från 2018. Jämfört med den gamla lagen omfattas betydligt fler verksamheter, kraven på riskanalys och säkerhetsåtgärder är tydligare och ledningen får ett personligt ansvar.
2026 trädde cybersäkerhetslagen i kraft, enligt Nationellt cybersäkerhetscenter.
SFS 2025:1506sektorer omfattas, från energi och transporter till IKT-tjänster, livsmedel och delar av tillverkningsindustrin.
NCSC · SEKTORERefter att en betydande incident upptäckts ska myndigheten ha fått en första upplysning.
2 KAP. 5 § CYBERSÄKERHETSLAGENSedan 1 juli 2026 ligger cyberverksamheten hos Nationellt cybersäkerhetscenter (NCSC) vid FRA, som tar emot anmälningar och ger ut föreskrifter. Äldre föreskrifter kan fortfarande bära Myndigheten för civilt försvars namn. Kontrollera alltid aktuella instruktioner hos NCSC och er sektors tillsynsmyndighet. Omfattas ni inte av lagen är grundskyddet ändå detsamma, se tio grundåtgärder för cybersäkerhet i företag.
Vilka företag omfattas av NIS2?
Som huvudregel omfattas medelstora och stora verksamheter som är etablerade i Sverige och arbetar i någon av de 18 sektorerna i NIS2-direktivets bilaga 1 och 2. Enligt NCSC ska varje verksamhet själv bedöma om den omfattas, utifrån typ av verksamhet, storlek och var den är etablerad.
Omfattas som huvudregel
- medelstora och stora företag inom sektorerna i bilaga 1 och 2, till exempel energi, transporter, hälso- och sjukvård, digital infrastruktur, IKT-tjänster mellan företag, livsmedel och tillverkning
- statliga myndigheter med vissa befogenheter, regioner och kommuner
- oavsett storlek: DNS-tjänster, registreringsenheter för toppdomäner och kvalificerade tillhandahållare av betrodda tjänster
Omfattas som huvudregel inte
- små företag och mikroföretag, om inga undantag gäller
- verksamheter utanför de 18 sektorerna
- finansiella verksamheter där DORA-förordningen redan ställer motsvarande krav på säkerhet och incidentrapportering
Omfattas ni inte själva kan kraven ändå komma via kunderna. Säkerhet i leveranskedjan är ett av minimikraven, så en kund som omfattas behöver ställa krav på sina leverantörer. Storleken räknas dessutom med anknutna företag och partnerföretag, till exempel inom en koncern.
Behöver er webb och e-post klara NIS2-kraven?
Berätta vilka system, leverantörer och konton som ingår i er digitala marknadsföring. Vi återkommer med vad en genomgång omfattar och fast pris.
Vad kräver NIS2 av företag?
NIS2 kräver att verksamheter som omfattas anmäler sig, arbetar systematiskt med säkerhet, utbildar ledningen och rapporterar betydande incidenter. Så här ser skyldigheterna ut i cybersäkerhetslagens andra kapitel.
Anmäl verksamheten
Verksamheter som omfattas ska anmäla sig så snart det kan ske, och ändringar ska anmälas senast 14 dagar efter att de skett. Anmälan tas emot av NCSC.
Vidta säkerhetsåtgärder
Tekniska, driftsrelaterade och organisatoriska åtgärder som står i proportion till risken, från riskanalys och kontinuitet till kryptering och åtkomstkontroll.
Utbilda ledningen
Personer i ledningen ska genomgå utbildning om säkerhetsåtgärder. Ansvaret kan inte delegeras bort till IT-avdelningen.
Rapportera incidenter
Betydande incidenter ska rapporteras i tre steg: upplysning inom 24 timmar, incidentanmälan inom 72 timmar och slutrapport inom en månad.
Säkra leveranskedjan
Säkerhet i leveranskedjan är ett av minimikraven. Det gäller även byråer och konsulter som har inloggning till er webbplats eller era system.
Räkna med tillsyn
Väsentliga verksamhetsutövare har planlagd tillsyn. För viktiga sker tillsyn när myndigheten har anledning att anta att reglerna inte följs, till exempel efter en incident.
så snart det kan ske, senast 24 timmar efter kännedom
senast 72 timmar efter kännedom, 24 timmar för betrodda tjänster
när myndigheten begär statusuppdatering
senast en månad efter incidentanmälan
Tio områden som alltid ska täckas.
Säkerhetsåtgärderna ska utgå från ett allriskperspektiv och stå i proportion till risken. Lagen räknar upp tio områden som åtgärderna minst ska avse:
- 01
En betydande incident
är en incident som har orsakat eller kan orsaka allvarlig driftsstörning eller ekonomisk skada, eller som kan vålla andra betydande skada. Vid en incident kan ni be CERT-SE om stöd.
- 02
Sanktioner
Tillsynsmyndigheten kan besluta om föreläggande eller sanktionsavgift. Avgiften kan uppgå till 2 procent av den globala årsomsättningen för väsentliga och 1,4 procent för viktiga verksamhetsutövare, eller ett fast maxbelopp om det är högre.
Här glöms NIS2 ofta bort: webb, e-post och taggar.
Den digitala marknadsföringen har ofta flest externa leverantörer och inloggningar i hela företaget: webbyrå, annonsplattformar, taggar, formulär, CRM och AI-verktyg. Det är här vi hjälper till, i samma arbete som vi redan gör.
WordPress och webb
Uppdateringar, plugins, administratörskonton och tvåstegsinloggning, med backup och återställning som faktiskt är testad.
Utforska WordPress-byrå →E-POSTFöretagsmail
Egen domän i Google Workspace eller Microsoft 365 med SPF, DKIM och DMARC, så att ingen kan skicka mejl i ert namn.
Utforska företagsmail →SYSTEMIntegrationer
Kopplingar mellan CRM, affärssystem och webbshop med minsta nödvändiga åtkomst, loggning och nycklar som ni äger.
Utforska integrationer →SPÅRNINGServer-side tracking
Färre tredjepartsskript i webbläsaren och kontroll över vilken data som skickas till annonsplattformarna.
Utforska server-side tracking →SAMTYCKECookiebanner
Samtycke och consent mode som styr vilka taggar som får köras, dokumenterat per leverantör.
Utforska cookiebanner →AIAI-policy
Regler för vilka AI-verktyg som är godkända och vilken information medarbetarna får dela med dem.
Utforska AI-policy →Vill ni också veta hur ni får tillbaka konton och behörigheter när en leverantör slutar? Se vår checklista för att byta webbyrå.
NIS2-genomgång av er digitala marknadsföring.
Vi inventerar och åtgärdar den del av er IT-miljö som marknadsföringen använder, och lämnar dokumentation som er informationssäkerhetsansvarige kan använda i det övriga NIS2-arbetet. Vårt arbete har fast pris som ni får i offerten innan något startar.
Inventering, åtgärd och dokumentation
Alla konton, administratörer och leverantörer med åtkomst till webbplats, domän, e-post, annonsplattformar, taggar och integrationer. Tvåstegsinloggning, borttagna gamla konton, uppdaterade plugins, e-postautentisering och en lista över vem som äger vad.
Juridik och hela IT-miljön
Vi bedömer inte juridiskt om ni omfattas, certifierar inte ledningssystem och ersätter inte en informationssäkerhetsansvarig. Priset påverkas av:
Fler regler och checklistor för er webbplats.
NIS2 är inte det enda regelverket som påverkar webbplatsen. Läs vidare om AI-förordningen, samtycke, tillgänglighet och leverantörsbyten.
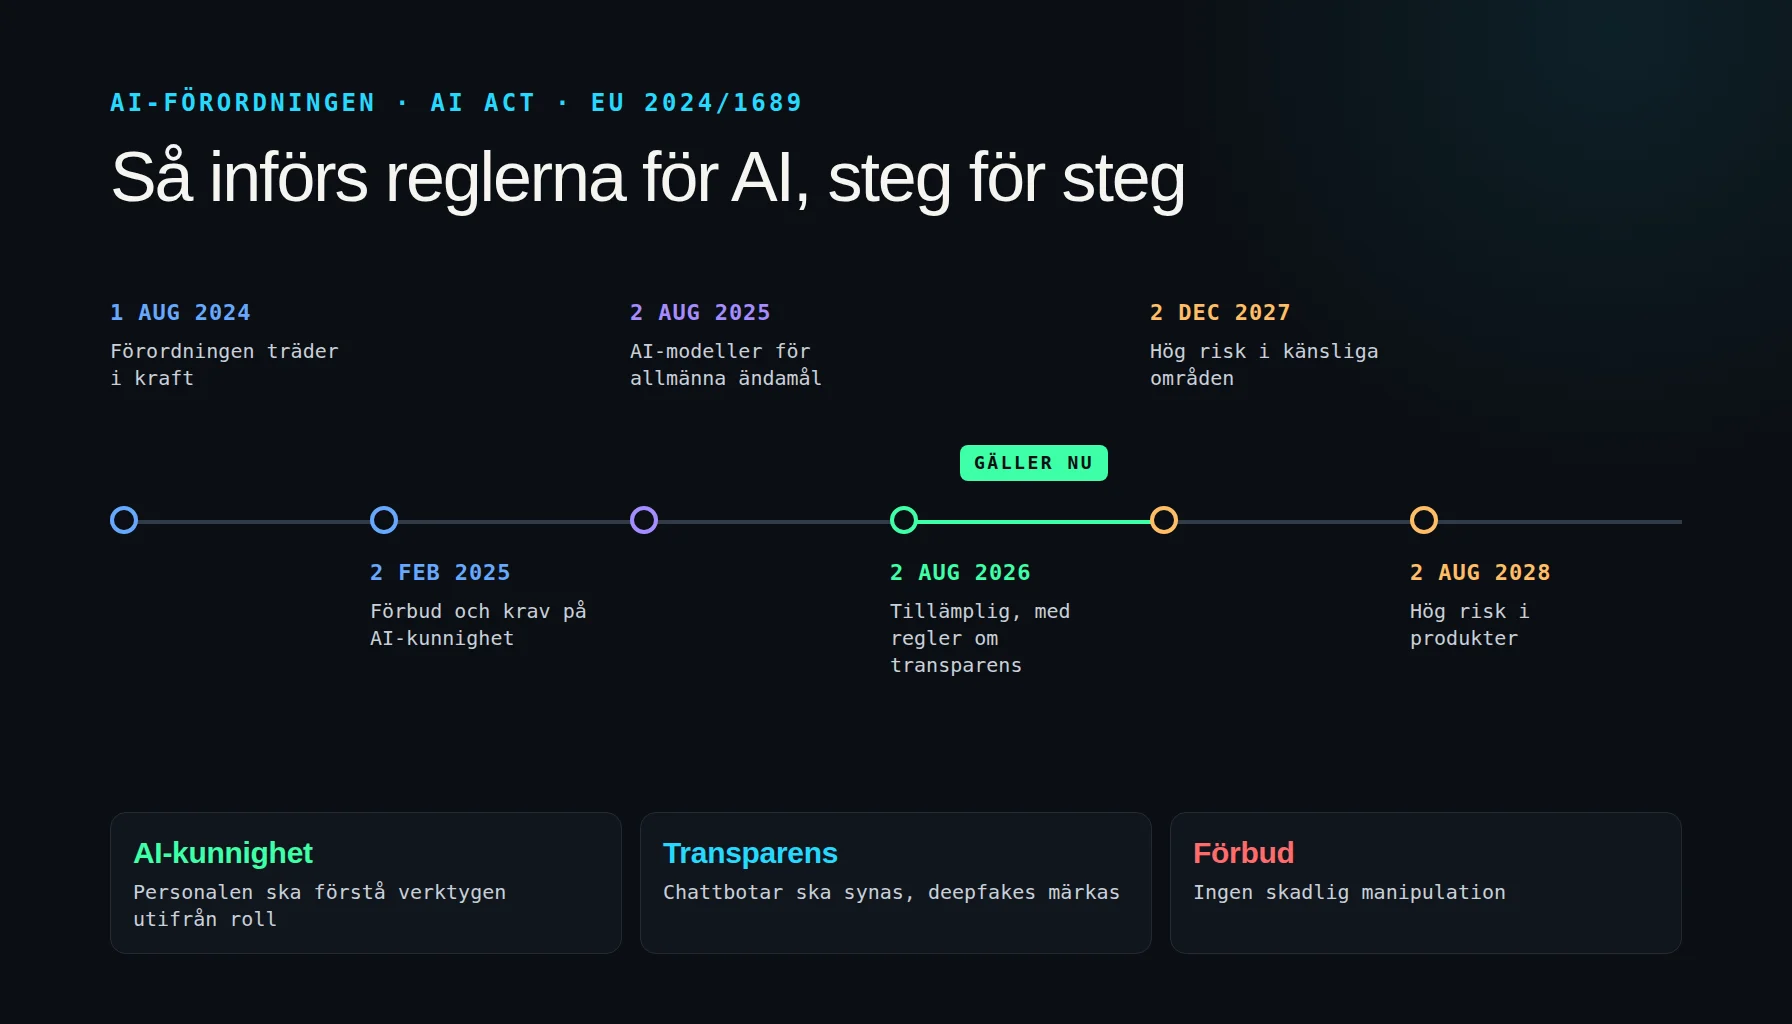
AI-förordningen för företag
Nästa EU-regelverk att ha koll på: tidslinjen, risknivåerna och kraven på AI-kunnighet.

Checklista för att byta webbyrå
Så får ni tillbaka domän, DNS, konton och behörigheter när en leverantör lämnar.
Consent mode v2 och GDPR
Hur samtycket styr vilka skript som körs och vilken data som lämnar er webbplats.
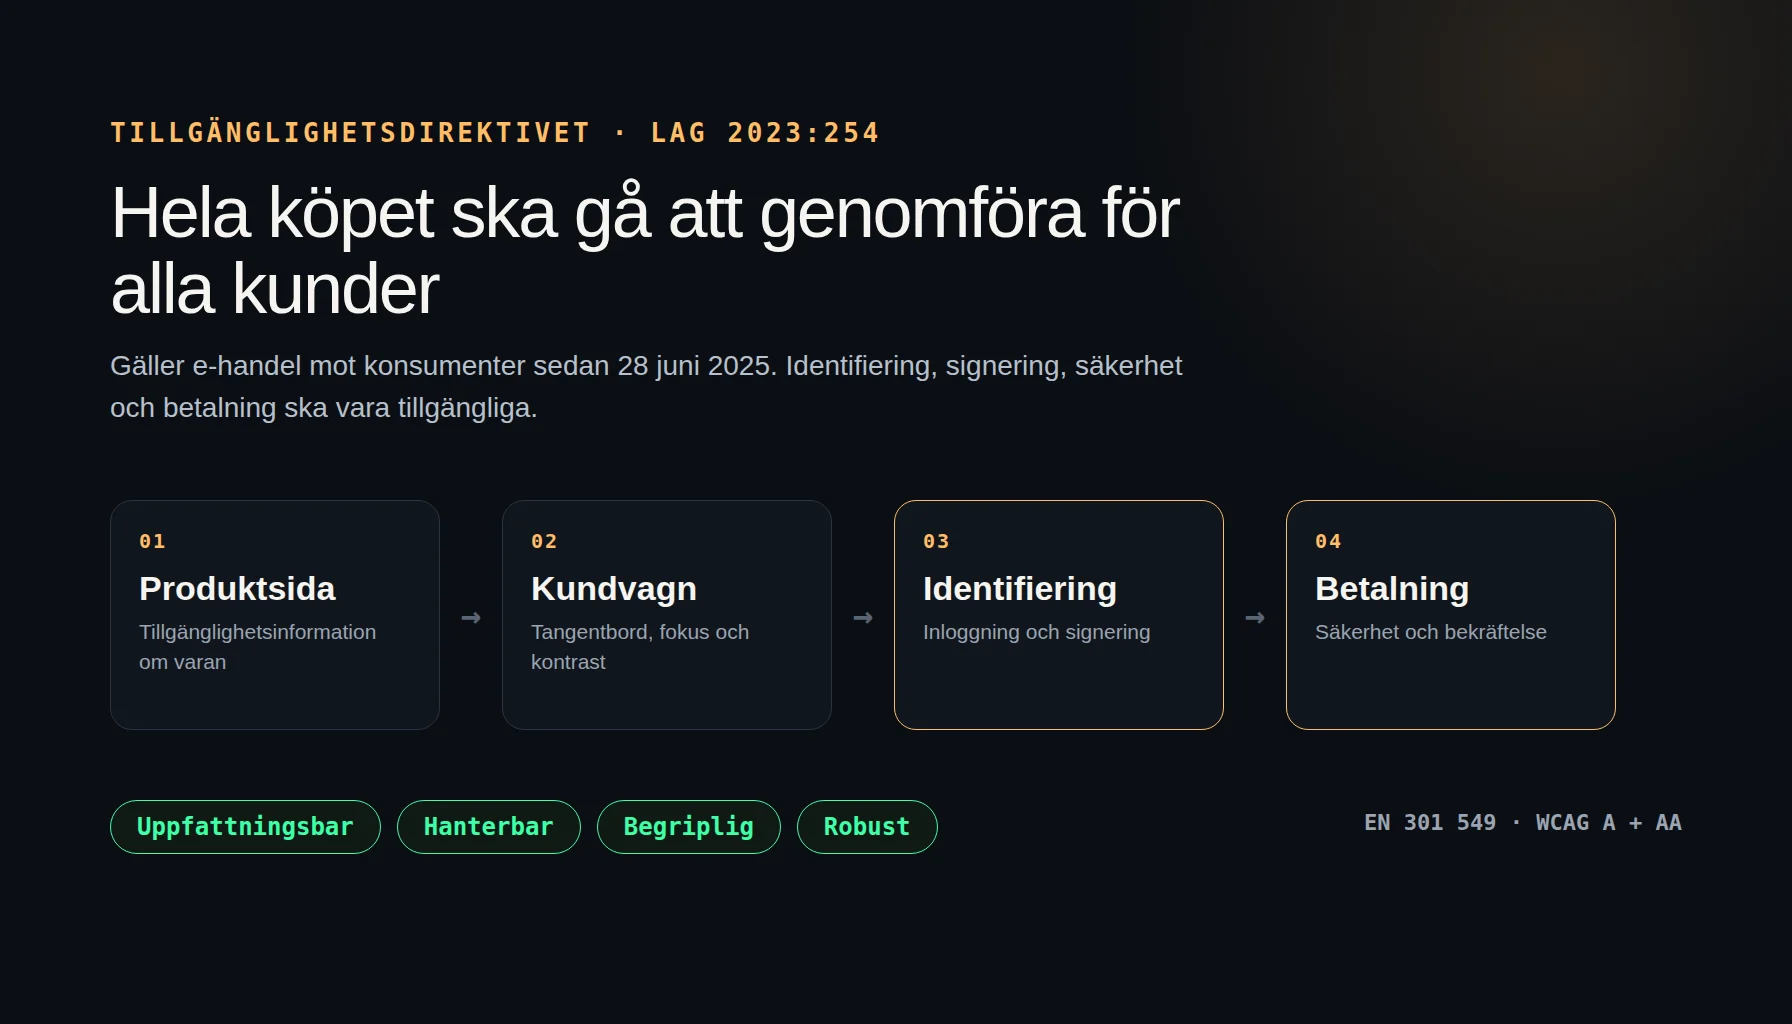
Tillgänglighetsdirektivet
Ett annat EU-krav som gäller webbplatsen sedan 2025, med vad e-handeln måste göra.
Vanliga frågor om NIS2.
Vilka som omfattas, vad lagen kräver och vad som händer om kraven inte följs. Informationen är översiktlig och ersätter inte juridisk rådgivning.
Vad är NIS2?
NIS2 är EU:s direktiv (EU) 2022/2555 om en hög gemensam cybersäkerhetsnivå i unionen. Det ersätter det första NIS-direktivet, omfattar betydligt fler sektorer och ställer krav på säkerhetsåtgärder, ledningens ansvar och rapportering av incidenter. I Sverige genomförs direktivet genom cybersäkerhetslagen.
Vad är cybersäkerhetslagen?
Cybersäkerhetslagen (SFS 2025:1506) är den svenska lag som genomför NIS2. Den trädde i kraft den 15 januari 2026 och ersatte lagen (2018:1174) om informationssäkerhet för samhällsviktiga och digitala tjänster. Nationellt cybersäkerhetscenter vid FRA samordnar arbetet sedan 1 juli 2026.
Vilka företag omfattas av NIS2?
Som huvudregel omfattas medelstora och stora företag som är etablerade i Sverige och bedriver verksamhet i någon av de 18 sektorerna i NIS2-direktivets bilaga 1 och 2, till exempel energi, transporter, digital infrastruktur, IKT-tjänster, livsmedel och delar av tillverkningsindustrin. Verksamheten måste själv bedöma om den omfattas.
Omfattas små företag av NIS2?
Små företag och mikroföretag omfattas som huvudregel inte, men det finns undantag. Bland annat omfattas leverantörer av DNS-tjänster, registreringsenheter för toppdomäner och kvalificerade tillhandahållare av betrodda tjänster oavsett storlek. Ett litet företag kan också få krav indirekt, när en kund som omfattas ställer krav på sina leverantörer.
Vad kräver NIS2 av företag som omfattas?
Företag som omfattas ska anmäla sig till ansvarig myndighet, vidta lämpliga säkerhetsåtgärder utifrån ett allriskperspektiv, se till att ledningen utbildas i säkerhetsåtgärder och rapportera betydande incidenter. En första upplysning ska lämnas senast 24 timmar efter att incidenten upptäckts och en incidentanmälan senast 72 timmar efter.
Vad händer om ett företag inte följer NIS2?
Tillsynsmyndigheten kan besluta om föreläggande, anmärkning eller sanktionsavgift. För väsentliga verksamhetsutövare kan avgiften uppgå till 2 procent av den globala årsomsättningen och för viktiga till 1,4 procent, eller ett fast maxbelopp om det är högre. Personer i ledningen hos väsentliga verksamhetsutövare kan i vissa fall förbjudas att ha ledningsfunktion.
Hjälper ni företag med NIS2?
Vi säkrar den del av NIS2-arbetet som rör er digitala marknadsföringsmiljö: webbplats, e-post, taggar och spårningsskript, integrationer, AI-verktyg och leverantörers åtkomster. Ni får en inventering, åtgärdslista och dokumentation. Vi ger inte juridisk rådgivning om huruvida ni omfattas och ersätter inte en informationssäkerhetsansvarig.
Vem har åtkomst till er webbplats i dag?
Beskriv er webbplats, e-post och vilka leverantörer som har inloggning i kontaktformuläret, ring 070-719 98 58 eller mejla dardan@marknadsavdelningen.com. Gäller frågan hela WordPress-driften passar WordPress-byrå.