Cybersäkerhet för företag: tio grundåtgärder som skyddar verksamheten
Cybersäkerhet för företag börjar sällan med dyra system. Här går vi igenom vad IT-säkerhet och informationssäkerhet betyder i praktiken, de tio grundåtgärder som myndigheterna rekommenderar, vad ni gör om något händer och när NIS2 ställer skarpare krav.
Kort sagt
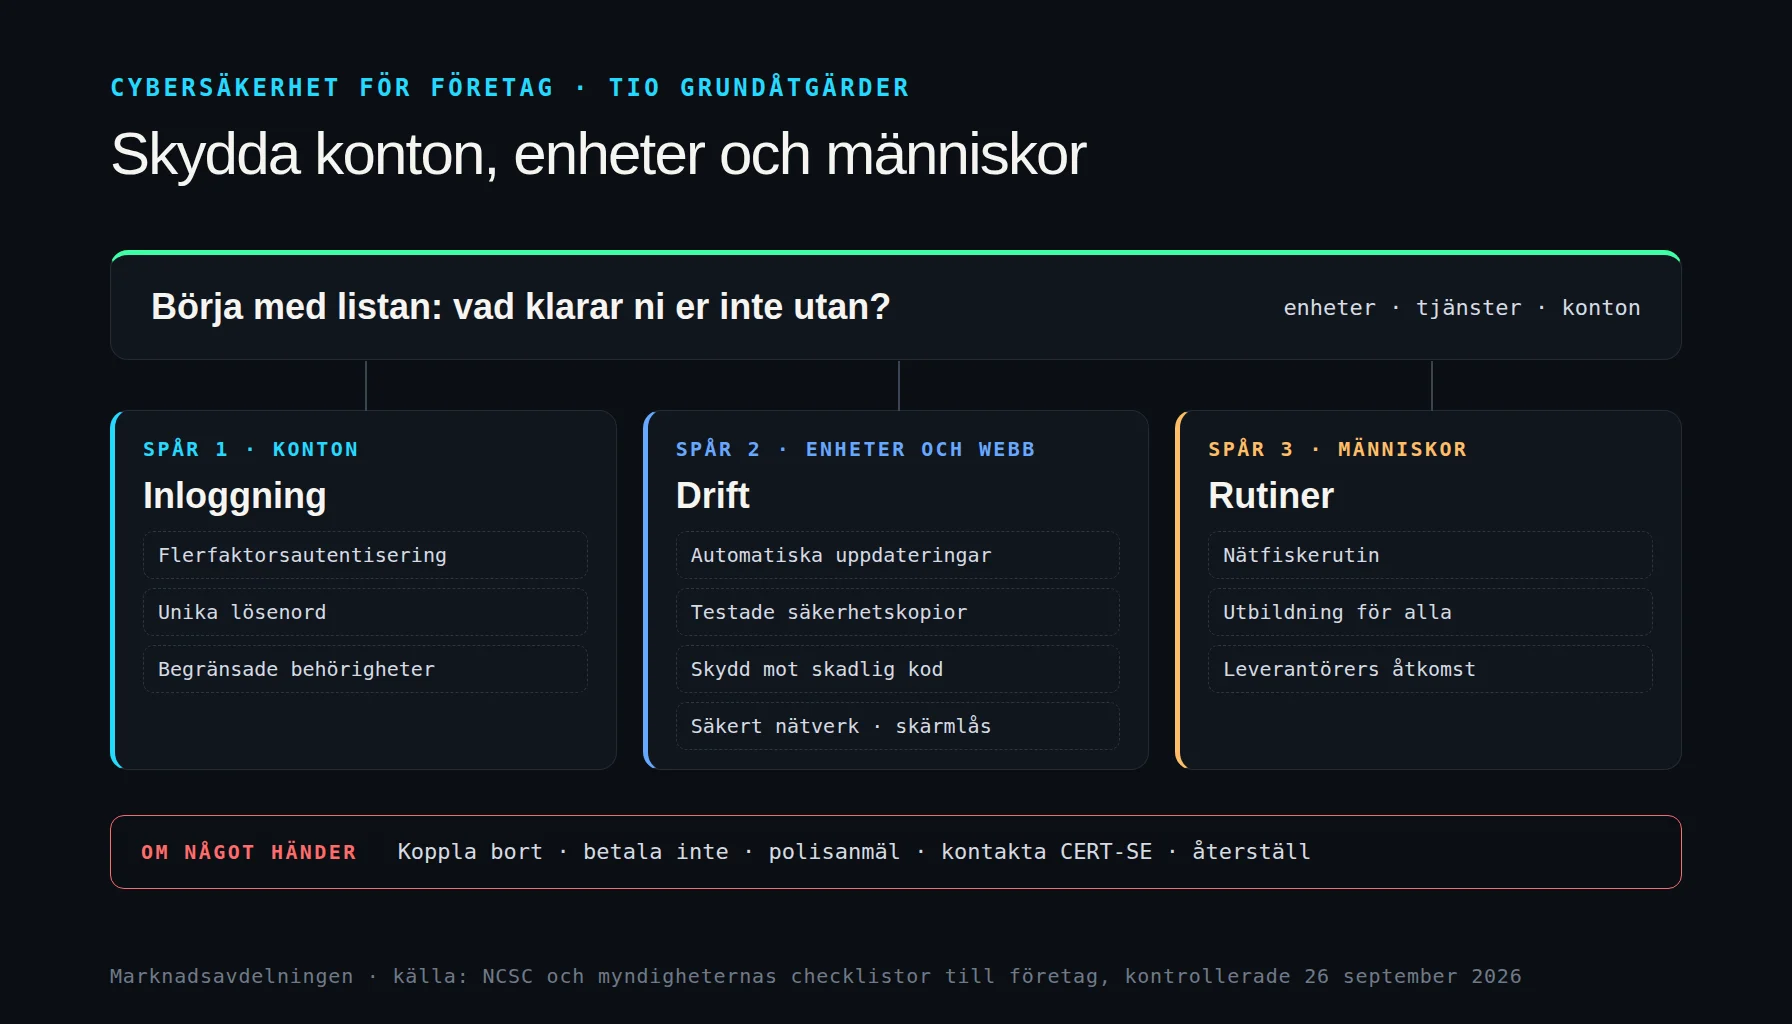
Cybersäkerhet för företag handlar om att skydda konton, enheter, webbplats, e-post och data mot angrepp och avbrott. Börja med att lista vad verksamheten inte klarar sig utan. Inför sedan flerfaktorsautentisering, automatiska uppdateringar, testade säkerhetskopior och en plan för vad ni gör när något händer.
Vad är cybersäkerhet för företag?
Cybersäkerhet för företag är skyddet av de konton, enheter, system och den information som verksamheten behöver, så att de förblir tillgängliga, korrekta och bara nås av behöriga. I praktiken handlar det om några få grundåtgärder som alla företag kan införa och om att veta vad ni gör när något ändå händer.
Nationellt cybersäkerhetscenter (NCSC) beskriver att det förebyggande arbetet börjar med att förstå vilken information företaget är beroende av, till exempel bokföring, kundregister och affärsinformation, och hur länge ni klarar er utan uppkoppling. Det står i myndighetens lathund för företag. Den här guiden bygger på den och på myndigheternas checklistor till företag, med exempel från den digitala miljö som marknadsföring och försäljning använder.
Cybersäkerhet, IT-säkerhet och informationssäkerhet
Orden används ofta som synonymer, men de har olika omfång. Tabellen visar hur vi använder dem i guiden.
| Begrepp | Omfattar, med exempel |
|---|---|
| Informationssäkerhet | All information, oavsett form. Till exempel avtal i pärmar, kundregister och rutiner för vem som får se lönelistor. |
| IT-säkerhet | Tekniska system och utrustning. Till exempel datorer, servrar, nätverk, brandvägg och säkerhetskopior. |
| Cybersäkerhet | Uppkopplade system och tjänster på nätet. Till exempel molntjänster, e-post, webbplats, annonskonton och inloggningar. |
Informationssäkerhet brukar delas in i tre egenskaper: att information finns tillgänglig när den behövs, att den är riktig och att den bara nås av behöriga. En angripare som låser era filer påverkar tillgängligheten, ett kapat konto som ändrar bankuppgifter på en faktura påverkar riktigheten, och ett läckt kundregister påverkar sekretessen.
Börja med en lista: vad klarar ni er inte utan?
NCSC:s lathund börjar inte med verktyg utan med en sammanställning i fyra steg. Listan gör resten av arbetet prioriterat i stället för slumpmässigt.
- Utrustning. Lista datorer, mobiler, surfplattor, servrar och uppkopplad utrustning som skrivare, larm och passersystem.
- Program och tjänster. Lista e-post, betaltjänster, e-legitimation, webbplats, bokningssystem och de tjänster ni loggar in i varje dag. För marknadsföringen tillkommer domän, annonskonton, sociala konton, analys och nyhetsbrev.
- Hur länge klarar ni er utan dem? Bedöm för varje rad när ett avbrott blir kännbart och när det blir allvarligt. Lathunden föreslår intervallen högst fyra timmar, cirka ett dygn och cirka en vecka eller mer.
- Vad kan orsaka avbrott? Till exempel elavbrott, stöld, skadlig kod, utpressningsprogram, överbelastningsattacker, handhavandefel och avbrott hos era leverantörer.
Skriv också upp vem som äger varje konto och vilka leverantörer som har åtkomst. När en webbyrå, konsult eller tidigare anställd fortfarande har administratörsbehörighet är det en risk som inte syns förrän den används. Hur ni tar tillbaka åtkomster vid leverantörsbyte beskriver vi i checklistan för att byta webbyrå.
Tio grundåtgärder för IT-säkerhet i företaget
Åtgärderna nedan sammanfattar myndigheternas checklistor till företag, kontrollerade 26 september 2026. De kostar lite eller inget i licenser men kräver att någon ansvarar för dem.
| Åtgärd | Så gör ni |
|---|---|
| 1. Flerfaktorsautentisering | Aktivera tvåstegsverifiering överallt där det går och alltid på administratörskonton, e-post, domän, bank och annonskonton. |
| 2. Unika lösenord | Långa lösenordsfraser, ett per tjänst, i en lösenordshanterare. Lämna aldrig ut personliga lösenord. |
| 3. Begränsade behörigheter | Alla behöver inte nå all information. Ta bort konton för personer och leverantörer som slutat. |
| 4. Automatiska uppdateringar | Slå på säkerhetsuppdateringar för datorer, mobiler, appar, routern och webbplatsens tillägg. Byt ut enheter som inte längre får uppdateringar. |
| 5. Säkerhetskopior | Kopiera ofta, testa att återställa, koppla ur kopian mellan körningarna och förvara den skyddad mot stöld och brand. |
| 6. Skydd mot skadlig kod | Antivirusprogram på enheterna och bara program och appar från säkra källor. |
| 7. Nätfiskerutin | Kontrollera oväntade fakturor, bråttom-uppmaningar och frågor om lösenord via en annan kanal innan ni klickar eller betalar. |
| 8. Säkert nätverk | Starkt och bytt lösenord på routern, separat gästnätverk och mobilens uppkoppling i stället för publika wifi. |
| 9. Skärmlås och separata enheter | Skärmlås på alla enheter och inga företagsuppgifter på datorer som familjen använder. |
| 10. Utbildning | Påminn alla regelbundet. NCSC:s avgiftsfria webbkurs Disa passar som introduktion för nyanställda och konsulter. |
Utbildningen Disa har tio avsnitt, bland annat säkert beteende, lösenord, säkerhetskopiering, molntjänster, e-post, sociala medier och skadlig kod, och kräver ingen inloggning.
Glöm inte marknadsföringens konton
Webbplatsen, domänen och e-posten är ofta företagets mest synliga system och ligger inte alltid hos IT. Ett kapat e-postkonto kan skicka falska fakturor i ert namn, och en webbplats med gamla tillägg kan användas för att sprida skadlig kod. Tre åtgärder ger stor effekt:
- E-post: SPF, DKIM och DMARC gör det svårare att förfalska er avsändare. Så sätter vi upp det på sidan om företagsmail med egen domän.
- Webbplats: uppdaterade tillägg, få administratörer, säkerhetskopior och övervakning. Det ingår i vår WordPress-förvaltning.
- AI-verktyg och integrationer: bestäm vilken information som får klistras in i AI-tjänster, i en AI-policy, och ge integrationer bara de behörigheter de behöver.
Vad gör ni om företaget drabbas?
Myndigheternas checklista för skadlig kod och utpressningsprogram ger en tydlig ordning för ett pågående angrepp:
- Begränsa skadan. Koppla bort drabbad utrustning från internet.
- Betala aldrig lösensumman. Det är ingen garanti för att få tillbaka informationen och ökar risken att bli angripen igen.
- Polisanmäl. Ring 114 14, eller 112 vid akuta ärenden.
- Kontakta CERT-SE för råd om att hantera incidenten och förhindra att den händer igen.
- Återställ från en säkerhetskopia som inte var ansluten under angreppet, och byt lösenord på berörda konton.
Ha också en plan B för de tjänster ni markerade som kritiska i listan: vilka kontaktuppgifter som ska finnas utskrivna, vem som kan hjälpa till och hur ni arbetar om e-post eller webbplats ligger nere. Omfattas verksamheten av cybersäkerhetslagen gäller dessutom särskilda tidsgränser för att rapportera betydande incidenter.
När blir cybersäkerhet ett lagkrav?
Sedan 15 januari 2026 gäller cybersäkerhetslagen, som genomför EU:s NIS2-direktiv i Sverige. Som huvudregel omfattas medelstora och stora verksamheter i de sektorer lagen räknar upp, och varje verksamhet ska själv bedöma om den omfattas. De som omfattas ska arbeta systematiskt och riskbaserat med bland annat riskhantering, kontinuitet och säkerhet i leveranskedjan, enligt NCSC:s beskrivning av säkerhetsåtgärderna. Myndighetens föreskrifter om säkerhetsåtgärder och ledningens utbildning träder i kraft 1 oktober 2026.
Även företag som inte omfattas påverkas ofta, eftersom kunder som omfattas ställer krav på sina leverantörer. Grundåtgärderna ovan är då en bra början att visa upp. Reglerna, sektorerna och rapporteringstiderna går vi igenom på sidan om NIS2 och cybersäkerhetslagen.
Vanliga frågor om cybersäkerhet för företag
Vad är cybersäkerhet?
Cybersäkerhet är skyddet av nätverk, system, enheter och information mot angrepp, avbrott och obehörig åtkomst. För ett företag handlar det om att konton, datorer, webbplats, e-post och data förblir tillgängliga, korrekta och bara nås av dem som ska.
Vad är skillnaden mellan IT-säkerhet och informationssäkerhet?
Informationssäkerhet omfattar all information, även papper, rutiner och det som sägs muntligt. IT-säkerhet och cybersäkerhet är den del som gäller tekniska system och uppkopplade miljöer. I praktiken behöver företag båda: tekniska skydd och rutiner för hur människor hanterar information.
Var ska ett litet företag börja med cybersäkerhet?
Börja med en lista över vilka enheter, konton och tjänster företaget inte klarar sig utan, och hur länge ni kan vara utan dem. Aktivera sedan flerfaktorsautentisering, automatiska uppdateringar och testade säkerhetskopior. Den ordningen följer Nationellt cybersäkerhetscenters lathund för företag.
Vad ska företaget göra vid ett ransomware-angrepp?
Enligt myndigheternas checklista för företag: begränsa skadan genom att koppla bort utrustningen från internet, betala ingen lösensumma, polisanmäl händelsen och kontakta CERT-SE för råd och stöd. Återställ sedan från en säkerhetskopia som inte var ansluten under angreppet.
Omfattas vårt företag av NIS2?
Som huvudregel omfattas medelstora och stora verksamheter i de sektorer som cybersäkerhetslagen räknar upp, och verksamheten måste själv bedöma saken. Små företag kan ändå få krav indirekt genom kunder som omfattas. Vi går igenom reglerna på vår sida om NIS2.
Finns det gratis utbildning i cybersäkerhet för anställda?
Ja. Nationellt cybersäkerhetscenter förvaltar Disa, en avgiftsfri webbutbildning i informationssäkerhet för alla på en arbetsplats. Den har tio avsnitt, bland annat lösenord, säkerhetskopiering, e-post, skadlig kod och vad man gör när det blir fel.
Kan ni hjälpa oss med cybersäkerheten?
Ja, för den digitala miljö som marknadsföringen och försäljningen använder: webbplats, domän, e-post, annonskonton, taggar, integrationer och leverantörers åtkomster. Vi inventerar, åtgärdar och dokumenterar. Vi ersätter inte en IT-avdelning och ger ingen juridisk rådgivning.
Relaterade guider

Källor
Myndigheternas vägledning kontrollerades 26 september 2026. Uppdaterad 26 september 2026.
- NCSC: Skydda ditt företags information – lathunden för att kartlägga utrustning, tjänster och konsekvenser av avbrott.
- Checklistor till företag: Alla kan bidra till Sveriges cybersäkerhet (MSB, reviderad september 2024) – nätfiske, skadlig kod, lösenord, nätverk, uppdateringar, säkerhetskopior och vad man gör vid angrepp.
- NCSC: Digital informationssäkerhetsutbildning för alla (Disa) – avgiftsfri utbildning och dess tio avsnitt.
- NCSC: Säkerhetsåtgärder enligt cybersäkerhetslagen – systematiskt och riskbaserat arbete och föreskrifter från 1 oktober 2026.
- NCSC: Omfattas verksamheten av cybersäkerhetslagen? – vilka verksamheter som omfattas och egen bedömning.