AI-strategi för företag: så tar ni fram en som går att genomföra
En AI-strategi beskriver var AI ska skapa nytta i verksamheten, vilka risker och regler som gäller och vem som ansvarar för vad. Här går vi igenom vad en AI-strategi ska innehålla, hur ni prioriterar användningsfall, vad AI-förordningen och GDPR betyder för planen och hur ni går från dokument till första införande.
Kort sagt
En AI-strategi är en kort och konkret plan för var AI ska skapa nytta i verksamheten. Den kopplar AI till affärsmål, prioriterar användningsfall efter nytta och risk, sätter regler för verktyg och data, tar hänsyn till AI-förordningen och GDPR och anger vem som ansvarar. Den ska leda till ett första införande, inte bara ett dokument.
Vad är en AI-strategi?
En AI-strategi är företagets plan för hur AI ska användas. Den svarar på fyra frågor: vilka affärsmål AI ska stödja, i vilka processer och uppgifter, med vilka verktyg och data och under vilka regler. Den anger också vem som äger arbetet och hur resultatet följs upp.
Många företag har redan AI i vardagen utan någon plan. Medarbetare använder ChatGPT eller Copilot på egen hand, olika avdelningar testar olika verktyg och ingen vet vilken information som matas in. En AI-strategi samlar det spridda till några prioriterade satsningar med tydligt ansvar.
- Strategin beskriver varför, var och i vilken ordning AI ska användas.
- AI-policyn är reglerna för det dagliga användandet: godkända verktyg, vad som får matas in och hur svar granskas. Mall och innehåll finns i guiden om AI-policy för företag.
- Genomförandeplanen är de konkreta projekten med ägare, tidsplan och mätpunkter.
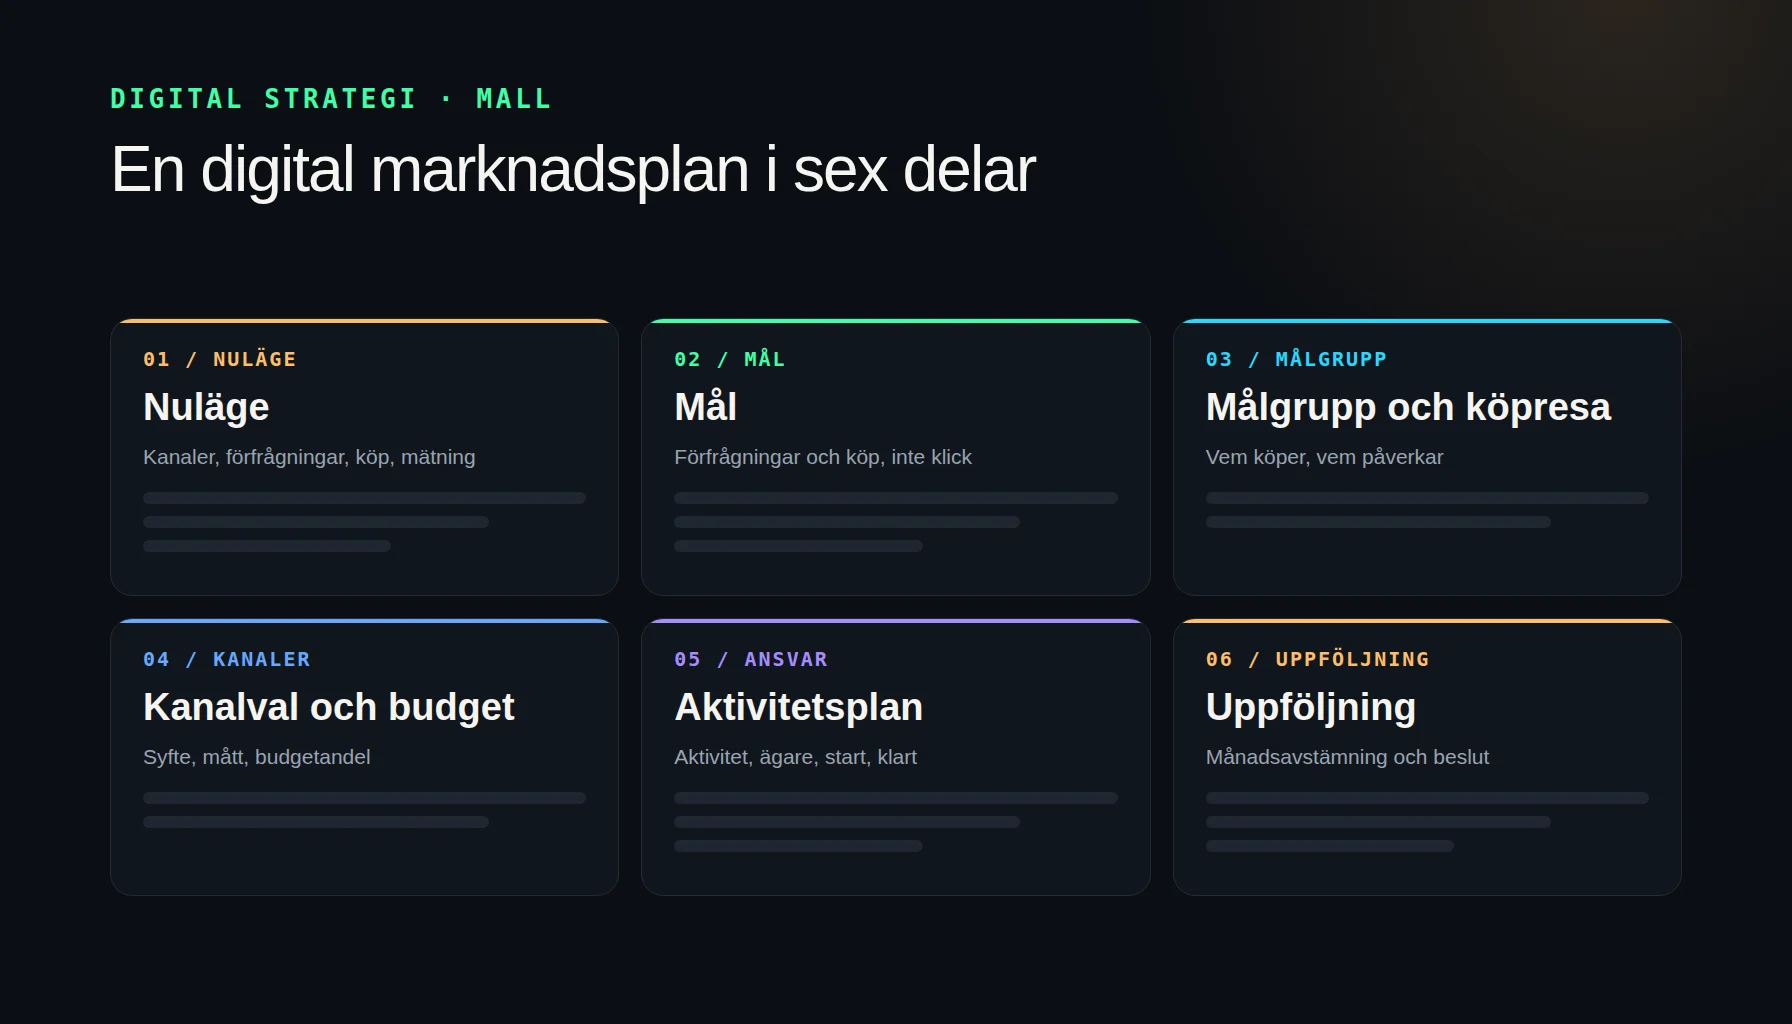
AI-strategin är en del av den bredare digitala strategin och bör hänga ihop med den, inte leva som ett separat dokument.
Vad ska en AI-strategi för företag innehålla?
Längden varierar med företagets storlek, men delarna är desamma. En användbar AI-strategi innehåller åtminstone följande:
| Del | Vad den svarar på |
|---|---|
| Mål | Vilka affärsmål AI ska bidra till, till exempel kortare handläggning, snabbare kundsvar eller fler kvalificerade förfrågningar. |
| Nuläge | Vilka processer, system och data som finns, och hur AI redan används i dag. |
| Användningsfall | Vilka uppgifter som prioriteras först, med motivering utifrån nytta och risk. |
| Verktyg och data | Vilka verktyg som är godkända, var data lagras och vilka integrationer som behövs. |
| Regler och risk | AI-policy, riskklassning enligt AI-förordningen och hantering av personuppgifter enligt GDPR. |
| Kompetens | Hur personalens AI-kunnighet byggs upp per roll. |
| Ansvar och uppföljning | Vem som äger varje del, vilken budgetram som gäller och vilka mätpunkter som följs upp. |
Som ramverk för risk och styrning kan ni låna strukturen från amerikanska standardiseringsinstitutet NIST. Deras AI Risk Management Framework är frivilligt och delar arbetet i fyra funktioner: styra (govern), kartlägga (map), mäta (measure) och hantera (manage). Det passar som checklista även för företag utanför USA.
Hur prioriterar ni AI-användningsfall?
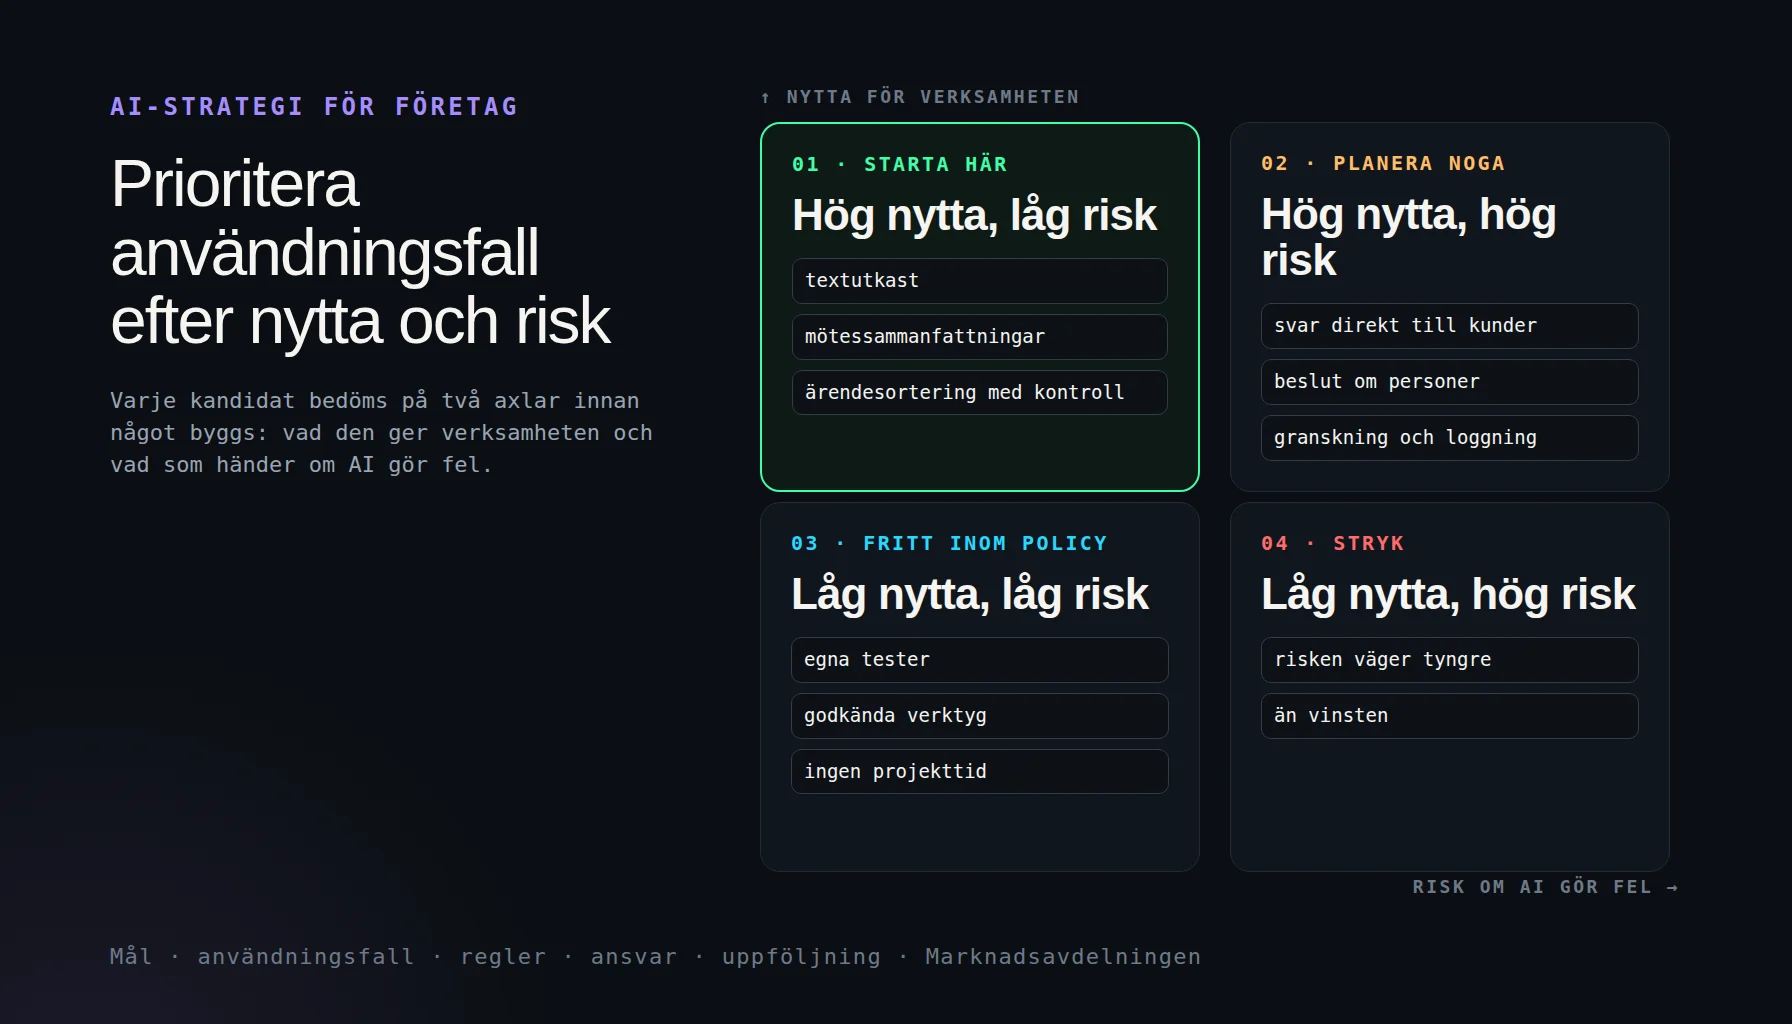
Börja med ett konkret verksamhetsbehov, inte ett visst AI-verktyg. Bedöm förväntad nytta, risk och genomförbarhet: tillgängliga data, systemstöd, ansvar och kostnad för införande och drift. Skilj uppskattningar från resultat ni redan har mätt. Rutorna nedan är ett prioriteringsstöd, inte en juridisk riskklassning.
Hög nytta, låg risk
Pröva ett avgränsat test när data, åtkomst och granskning är godkända. Textutkast och mötessammanfattningar är inte automatiskt lågrisk: innehåll, mottagare och följder av fel avgör.
Hög nytta, hög risk
Utred innan ni går vidare, särskilt när svar eller beslut påverkar personer. Bestäm vem som granskar, kan stoppa användningen och tar över manuellt. Mänsklig kontroll gör inte i sig användningen lämplig.
Låg nytta, låg risk
Avgränsa eventuell provning i tid och kostnad, med godkända verktyg och data. Prioritera inte ett införande utan tydlig nytta.
Låg nytta, hög risk
Stryk. Risken står inte i proportion till vinsten.
Skriv för varje prioriterat användningsfall ned vilken process det gäller, vem som äger den, vilken data som behövs, hur resultatet mäts och vad som händer när AI svarar fel. Ett användningsfall som inte klarar de frågorna är inte redo att byggas.
Alla prioriterade fall behöver inte AI. Två exempel från Dardan Selmanis nuvarande roll hos VISIT: säljlarmet efter 24 timmar på vardagar byggdes med fasta regler i CRM, eftersom ingen tolkning behövdes (case: säljlarm). Där AI är själva frågan ställs i stället 109 köpfrågor varje natt till ChatGPT och Claude och svaren sparas per fråga (case: AI-synlighet). Arbetslivserfarenhet – inte kundcase för Marknadsavdelningen. Fler exempel finns bland AI-casen.
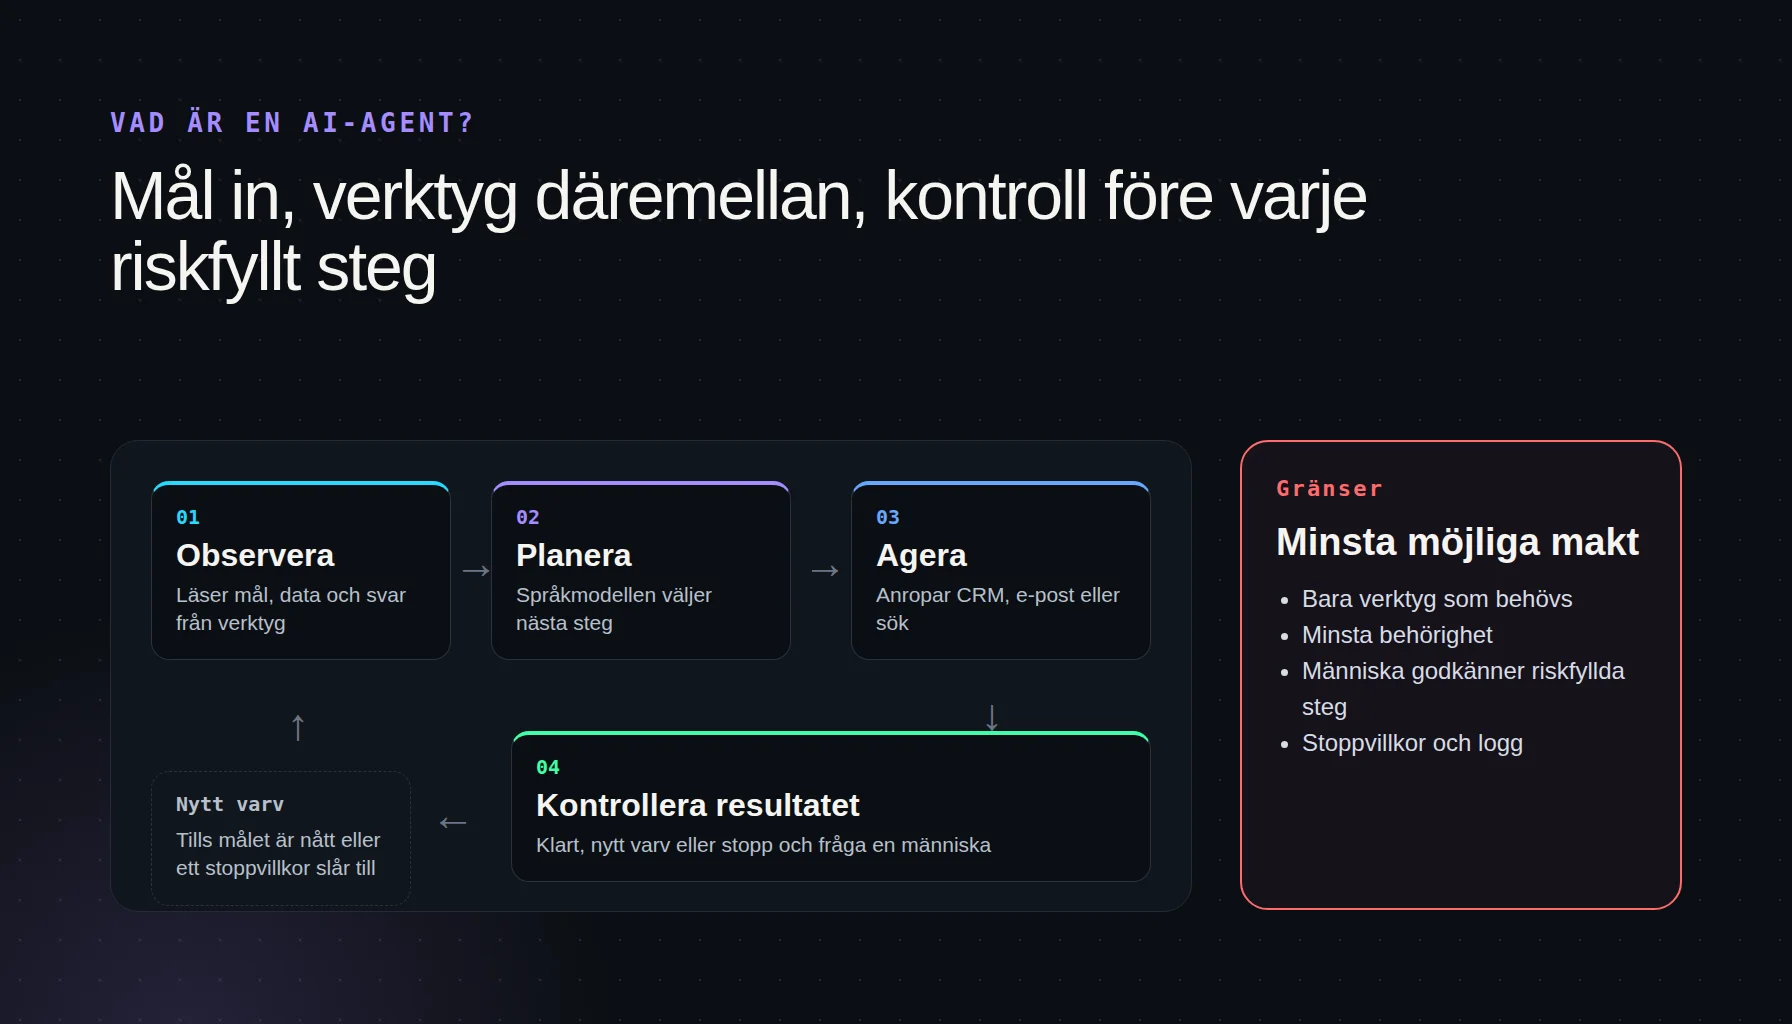
Många av de användningsfall som hamnar överst passar för AI-automation av återkommande flöden eller för AI-agenter som utför avgränsade uppgifter med mänskligt godkännande.
Vad betyder AI-förordningen och GDPR för AI-strategin?
EU:s AI-förordning delar in AI-system efter risk: förbjudna användningar, hög risk, transparensrisk och minimal eller ingen risk. Enligt EU-kommissionen hamnar de flesta AI-system som används i EU i den sista kategorin, där förordningen inte inför några nya regler. Förordningen blev tillämplig 2 augusti 2026, med längre övergångstider för vissa system med hög risk. Tidslinjen, risknivåerna och märkningsreglerna går vi igenom i guiden om AI-förordningen.
| Regel | Vad strategin bör hantera |
|---|---|
| Riskklassning | Klassa varje användningsfall. Användningar inom till exempel anställning eller utbildning kan räknas som hög risk och kräver mer. |
| Transparens | När kunder interagerar med en chattbot ska de få veta att de pratar med en maskin, enligt kommissionen. |
| AI-kunnighet | Artikel 4 kräver åtgärder för personalens AI-kunnighet, men ingen bestämd kurs eller certifikat enligt kommissionens frågor och svar. |
| Personuppgifter | GDPR gäller när personuppgifter behandlas i samband med att AI utvecklas eller används, enligt IMY:s vägledning om GDPR och AI. |
I praktiken betyder det att strategin behöver en enkel riskbedömning per användningsfall och en AI-policy som anger vilken information som aldrig får matas in i externa verktyg. Det här är en sammanfattning av myndigheternas egna texter, inte juridisk rådgivning.
Från AI-strategi till införande i sex steg
Strategin ska ge underlag för att genomföra, ändra eller avstå från ett AI-projekt. Planera följande steg och bestäm vilka beslut som krävs innan ett test går vidare till drift:
- Kartlägg nuläget. Vilka processer tar mest tid, vilka system och data finns och hur används AI redan?
- Sätt målen. Välj mätbara mål och dokumentera dagens kvalitet, arbetstid och kostnad som jämförelse. Bestäm vad som ska räknas som ett godtagbart resultat.
- Prioritera användningsfallen. Väg nytta, risk och genomförbarhet. Jämför även med att förenkla processen eller använda fasta regler utan AI.
- Skriv reglerna. AI-policy, godkända verktyg, plan för medarbetarnas AI-kunnighet och riskbedömning enligt AI-förordningen och GDPR.
- Genomför ett första fall. Testa med godkända exempel och en ansvarig granskare. Dokumentera fel, manuell hantering och kriterier för stopp. Kunden godkänner nästa steg före drift.
- Följ upp och besluta. Jämför kvalitet, total arbetstid inklusive kontroll och rättning samt löpande kostnad med nuläget. Fortsätt, justera eller avstå utifrån resultatet. Utökning och fortsatt stöd avtalas separat.
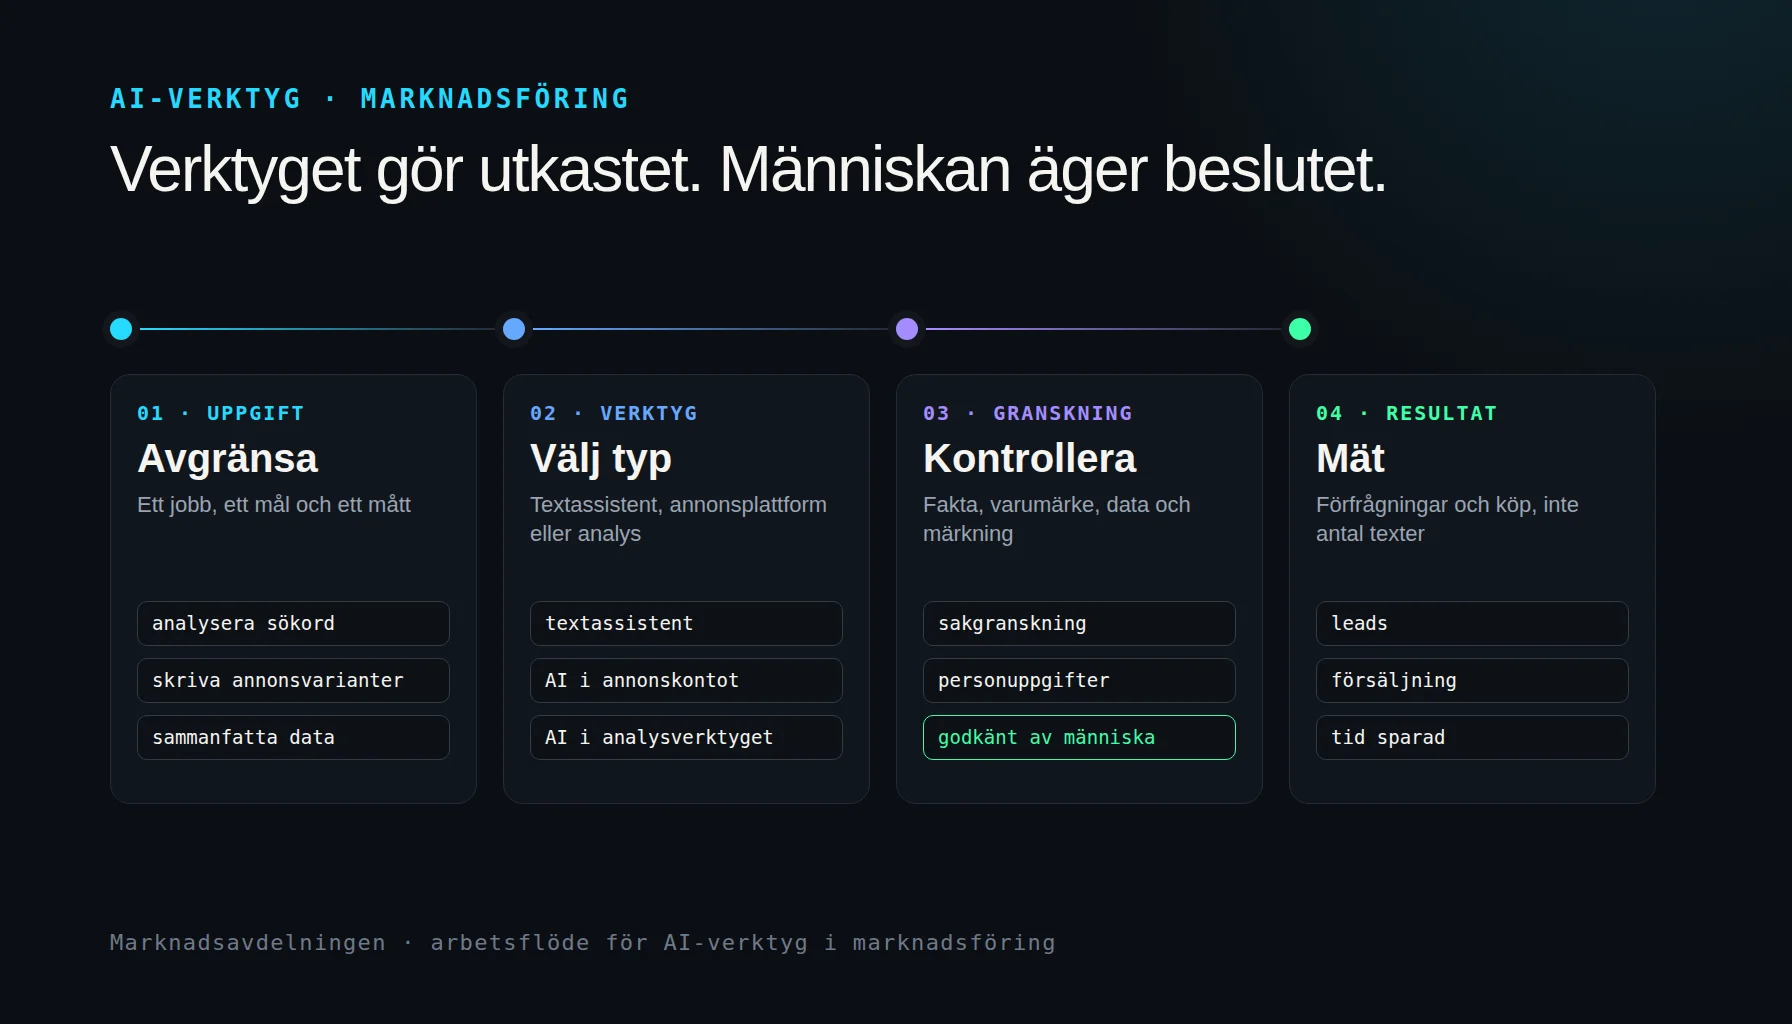
Behöver ni välja vad som ska göras först hjälper vi er från nuläge till genomförandeplan som AI-konsult, till fast pris för avgränsat arbete. Jämför verktygen för marknad och försäljning i guiden AI-verktyg för marknadsföring. Har ni redan valt ett arbetsflöde och behöver koppla ihop systemen är AI-automation och integrationer ett mer direkt nästa steg än en ny strategiprocess. När verktygen är valda hjälper vi till med införandet av ChatGPT för företag eller Copilot för företag och en AI-utbildning för företag per roll, så att planen för AI-kunnighet blir genomförd. Hela vårt AI-erbjudande, från agenter och integrationer till AI-röst och översättning, finns under AI för företag.
Vanliga frågor om AI-strategi
Vad är en AI-strategi?
En AI-strategi är en plan för hur ett företag ska använda AI: vilka affärsmål AI ska stödja, vilka användningsfall som prioriteras, vilka verktyg och data som används, vilka risker och regler som gäller och vem som ansvarar. Den ska kunna omsättas i konkreta beslut och ett första införande.
Vad ska en AI-strategi innehålla?
Mål kopplade till verksamheten, en kartläggning av processer och data, prioriterade användningsfall, regler för verktyg och information i en AI-policy, riskbedömning enligt AI-förordningen och GDPR, en plan för AI-kunnighet hos personalen samt ansvar, budgetram och uppföljning.
Behöver små företag en AI-strategi?
Ja, men den kan vara kort. Ett mindre företag behöver främst veta vilka två eller tre uppgifter AI ska användas till, vilka verktyg som är godkända, vad som aldrig får matas in och vem som följer upp. Det räcker ofta med några sidor.
Vad är skillnaden mellan AI-strategi och AI-policy?
AI-strategin beskriver varför och var AI ska användas och vad som prioriteras. AI-policyn är reglerna för det dagliga användandet: godkända verktyg, vilken information som får matas in och hur svar granskas. Policyn är en del av genomförandet av strategin.
Påverkar AI-förordningen vår AI-strategi?
Ja. AI-förordningen delar in AI-system efter risk och ställer bland annat krav på AI-kunnighet hos personalen och på transparens, till exempel när kunder interagerar med en chattbot. Strategin bör klassa varje användningsfall efter risk. Detta är ingen juridisk rådgivning.
Kan ni ta fram AI-strategin åt oss?
Ja. Vi leder arbetet från nuläge och prioritering till en genomförandeplan och första användningsfall, som en del av vår AI-konsulttjänst. Vi sätter fast pris för avgränsat arbete och ni får priset i offerten innan något startar.
Vad kostar det att ta fram en AI-strategi?
Det beror på hur många verksamhetsområden, processer och system strategin ska omfatta. En avgränsad analys kostar från 7 500 kr exklusive moms. En förstudie eller workshop får fast pris efter omfattning, och längre stöd under införandet får fast månadsarvode. Ni får omfattning och pris i ett skriftligt förslag innan något startar.
Relaterade guider
Källor
Källorna kontrollerades 25 september 2026. Sidan sammanfattar offentliga källor och är inte juridisk rådgivning. Uppdaterad 1 oktober 2026.
- EU-kommissionen: AI Act (senast uppdaterad 3 augusti 2026) – risknivåer, transparensregler och tidslinje för tillämpning.
- EU-kommissionen: AI Literacy – Questions & Answers – kravet på AI-kunnighet i artikel 4.
- NIST: AI Risk Management Framework – frivilligt ramverk med funktionerna govern, map, measure och manage.
- IMY: Vägledning om GDPR och AI (senast uppdaterad 26 maj 2026) – när GDPR gäller vid utveckling och användning av AI.