Integritetspolicy mall: vad den ska innehålla enligt GDPR och en mall för hemsidan
En gratis mall för integritetspolicy på svenska, byggd på vad GDPR artikel 13 kräver, plus hur ni skiljer integritetspolicy från cookiepolicy och kontrollerar att texten stämmer med vad sajten faktiskt gör.
Kort sagt
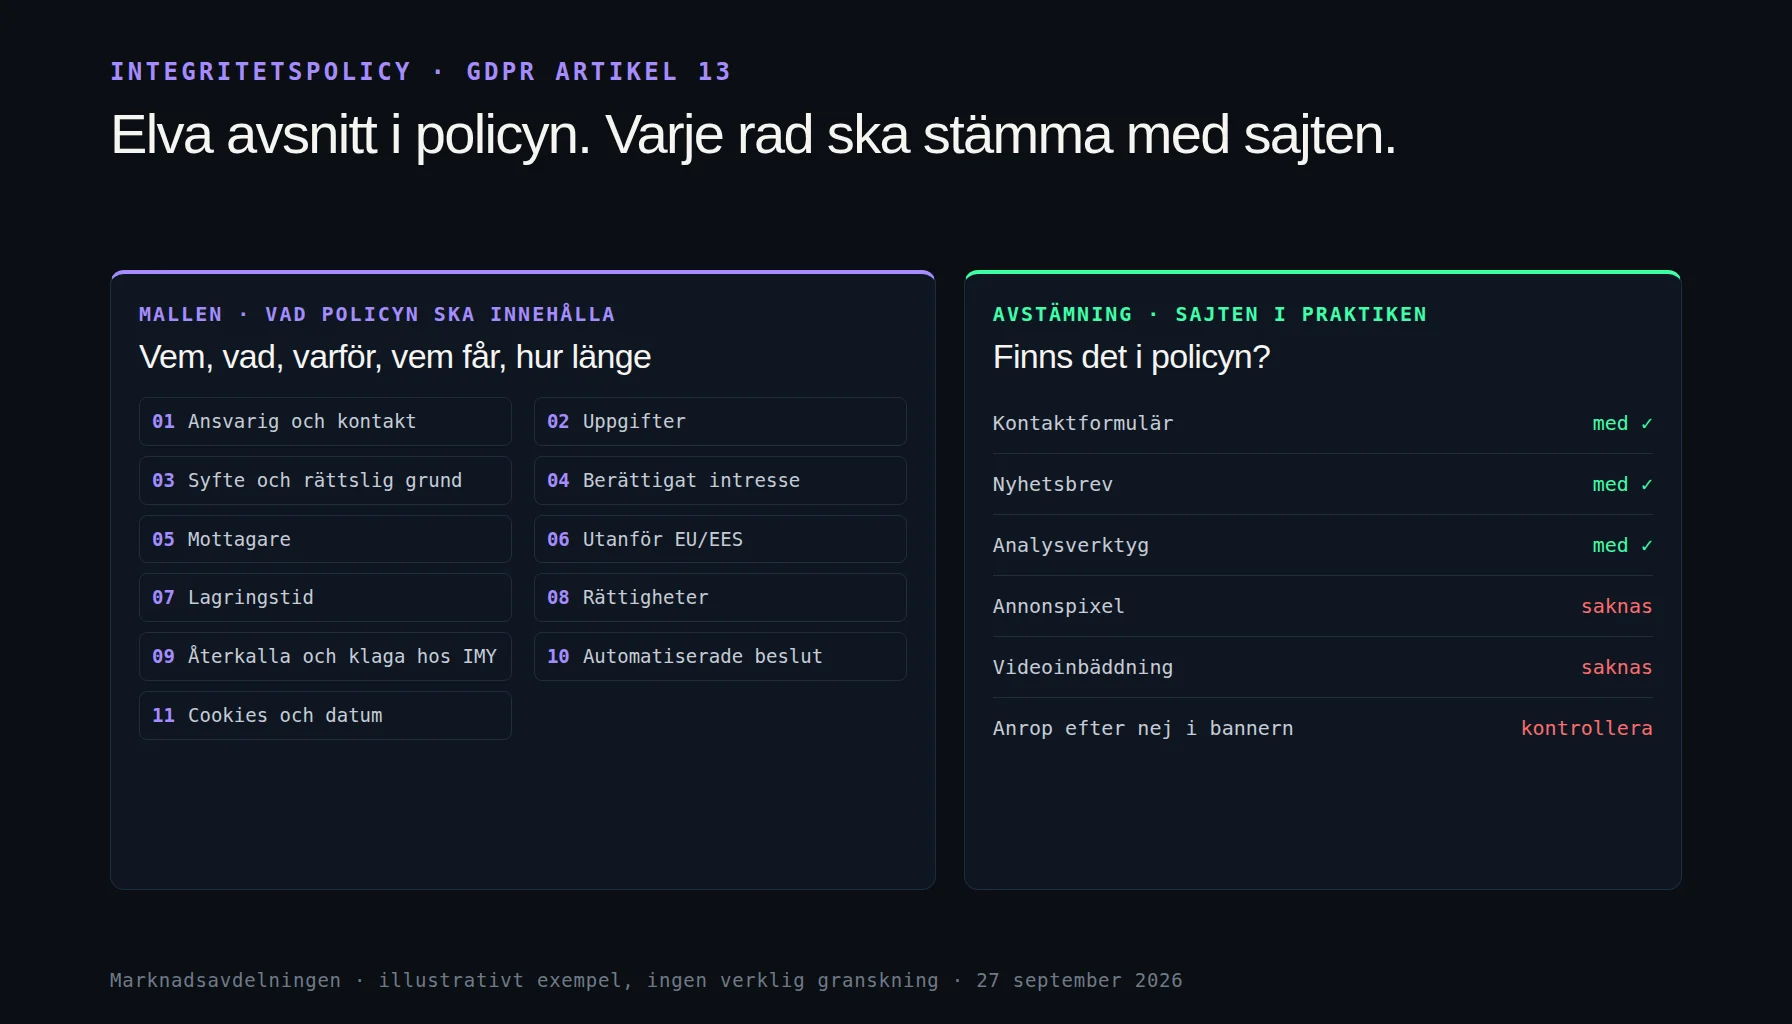
En integritetspolicy berättar vem som behandlar personuppgifter på hemsidan, vilka uppgifter, varför, med vilken rättslig grund, vem som får dem, hur länge de sparas och vilka rättigheter besökaren har. GDPR artikel 13 styr innehållet. Använd mallen nedan, fyll i det som gäller er och kontrollera att varje formulär och verktyg på sajten finns med.
Vad är en integritetspolicy och behöver er hemsida en?
En integritetspolicy är informationen till besökare och kunder om hur ert företag behandlar deras personuppgifter. Samlar hemsidan in personuppgifter, via kontaktformulär, nyhetsbrev, e-handel eller analysverktyg, ska ni enligt GDPR artikel 13 lämna den informationen när uppgifterna samlas in. En integritetspolicy på webbplatsen är det vanligaste sättet.
IMY skriver att informationen tydligt ska förklara vilka personuppgifter som samlas in, varför de används, hur länge de sparas och vilka rättigheter de registrerade har, i ett kortfattat och klart språk utan onödig teknisk terminologi. En mall hjälper er få med rubrikerna. Det svåra är att innehållet stämmer med vad sajten och företaget faktiskt gör, och det är där de flesta policyer brister.
Vad ska en integritetspolicy innehålla enligt GDPR?
Innehållet styrs av dataskyddsförordningen artikel 13 när uppgifterna samlas in direkt från personen, som i ett formulär. Hämtar ni uppgifter från någon annan gäller artikel 14, som dessutom kräver att ni anger vilka kategorier av uppgifter det gäller och varifrån de kommer.
| Krav | Vad det innebär på en hemsida |
|---|---|
| Ansvarig och kontakt art. 13.1 a–b | Företagets namn och kontaktuppgifter, och dataskyddsombudets om ni har ett |
| Syfte och rättslig grund art. 13.1 c–d | Varför ni behandlar uppgifterna och med stöd av vad: samtycke, avtal, rättslig förpliktelse eller berättigat intresse |
| Mottagare art. 13.1 e | Vilka som får del av uppgifterna, till exempel webbhotell, CRM, e-postverktyg och analysverktyg |
| Överföring utanför EU/EES art. 13.1 f | Om uppgifterna lämnar EU/EES och vilket skydd som används |
| Lagringstid art. 13.2 a | Hur länge uppgifterna sparas, eller hur tiden bestäms |
| Rättigheter art. 13.2 b | Tillgång, rättelse, radering, begränsning, invändning och dataportabilitet |
| Samtycke och klagomål art. 13.2 c–d | Att samtycke kan återkallas och att man kan klaga hos IMY |
| Krav och automatiserade beslut art. 13.2 e–f | Om uppgifterna krävs enligt lag eller avtal, och om automatiserade beslut eller profilering förekommer |
Informationen ska enligt artikel 12 vara koncis, klar och lättillgänglig. En lång juridisk text som ingen förstår uppfyller alltså inte kravet bara för att alla rubriker finns. Skriv som ni skulle förklara det för en kund.
Mall för integritetspolicy på hemsidan: elva avsnitt att fylla i
Mallen följer ordningen i artikel 13. Text inom hakparentes ersätter ni med det som gäller er, och avsnitt som inte gäller stryker ni. Mallen passar ett företag som tar emot förfrågningar eller säljer via sin hemsida. Behandlar ni känsliga personuppgifter, personnummer eller uppgifter om barn behöver policyn mer än så här.
- 1. Vem är ansvarig
[Företagsnamn], org.nr [nummer], [adress], är personuppgiftsansvarig för behandlingen av era personuppgifter. Kontakt i dataskyddsfrågor: [e-post] och [telefon]. [Om ni har ett dataskyddsombud: namn och kontaktuppgifter.] - 2. Vilka uppgifter vi behandlar
Vi behandlar [till exempel namn, e-post, telefonnummer, företag, meddelandets innehåll, IP-adress, köp- och leveransuppgifter]. Uppgifterna kommer från er själva [eller: från källa, om ni hämtar uppgifter från någon annan]. - 3. Varför och med vilken rättslig grund
För varje syfte: [besvara förfrågningar i kontaktformuläret – berättigat intresse] · [leverera beställningar – avtal] · [bokföring – rättslig förpliktelse] · [nyhetsbrev – samtycke] · [webbanalys – samtycke via cookiebannern]. - 4. Berättigat intresse
Där vi stödjer oss på berättigat intresse är intresset [beskriv intresset, till exempel att kunna svara på och följa upp förfrågningar]. - 5. Vem som får del av uppgifterna
Vi delar uppgifter med [kategorier av mottagare, till exempel webbhotell, e-postleverantör, CRM-system, betal- och fraktpartner, analysverktyg, redovisningsbyrå]. De är personuppgiftsbiträden och får bara behandla uppgifterna enligt våra instruktioner. - 6. Överföring utanför EU/EES
Uppgifter [överförs inte / kan överföras] till land utanför EU/EES. [Om ja: vilka leverantörer, vilket land och vilken skyddsåtgärd som används, till exempel EU-kommissionens beslut om adekvat skyddsnivå eller standardavtalsklausuler.] - 7. Hur länge vi sparar uppgifterna
[Förfrågningar: till exempel 24 månader efter senaste kontakt] · [Kundavtal: under avtalstiden] · [Bokföringsunderlag: enligt bokföringslagen] · [Nyhetsbrev: tills ni avregistrerar er]. - 8. Era rättigheter
Ni har rätt att begära tillgång till, rättelse eller radering av era uppgifter, begränsning av behandlingen, att invända mot behandling som grundas på berättigat intresse och att få ut uppgifter ni själva lämnat (dataportabilitet). Kontakta oss på [e-post]. - 9. Återkalla samtycke och klaga
Har ni lämnat samtycke kan ni när som helst återkalla det, [för cookies via länken ”Cookieinställningar” längst ned på sidan]. Ni har rätt att lämna klagomål till Integritetsskyddsmyndigheten (IMY). - 10. Automatiserade beslut
Vi fattar [inga] beslut som enbart grundas på automatiserad behandling, inklusive profilering, och som har rättslig eller liknande betydande verkan för er. - 11. Cookies och ändringar
Hur vi använder kakor beskrivs i vår [cookiepolicy/avsnittet om kakor]. Policyn uppdaterades senast [datum].
Tre saker gör mallen till en fungerande policy: varje syfte har en rättslig grund, varje verktyg som tar emot uppgifter finns med bland mottagarna, och varje lagringstid går att följa i praktiken. Länka sedan till policyn från sidfoten, från varje formulär och från cookiebannern. Vill ni se ett exempel i praktiken finns vår egen integritetspolicy.
Integritetspolicy och cookiepolicy: skillnaden och vad som gäller för kakor
Kakor regleras inte bara av GDPR utan av lagen om elektronisk kommunikation, 9 kap. 28 §. Uppgifter får lagras i eller hämtas från besökarens enhet bara om besökaren har fått information om syftet och samtycker, med undantag för kakor som är nödvändiga för en tjänst besökaren själv har begärt.
Enligt Post- och telestyrelsen (PTS) ska informationen om kakor bland annat ange:
- Syftet med kakorna och vilka kakor som används.
- Om de kommer från tredje part, till exempel för riktad marknadsföring.
- Hur länge varje kaka sparas och vilken typ av information den samlar in.
- Att samtycket kan återkallas när som helst, lika enkelt som det gavs.
PTS skriver också att det ska vara lika enkelt att tacka nej som ja, att förkryssade val och samtycke genom att besökaren fortsätter surfa inte är giltiga, och att bara nödvändiga kakor får sättas om besökaren inte gör något val. Cookieinformationen kan ligga i integritetspolicyn eller i en egen cookiepolicy, men syftet och möjligheten att återkalla behöver också synas i cookiebannern när samtycket ges. Hur Googles taggar ska reagera på valet beskriver vi i guiden om Consent Mode v2.
Så stämmer ni av integritetspolicyn mot vad hemsidan faktiskt gör
En policy skrivs ofta en gång och glöms bort, medan sajten får nya formulär, pixlar och inbäddningar. Gör den här genomgången när policyn skrivs och varje gång ett verktyg läggs till:
- Lista alla ställen där uppgifter samlas in. Kontaktformulär, offertformulär, nyhetsbrev, kassa, chatt, bokning och jobbansökan. Varje ställe ska ha ett syfte och en rättslig grund i policyn.
- Lista alla verktyg som tar emot data. Titta i Google Tag Manager, i temat och i tilläggen: analys, annonspixlar, heatmaps, videoinbäddningar, kartor, typsnitt från externa servrar och chatt. Varje leverantör ska finnas bland mottagarna.
- Kontrollera vart data skickas. Öppna webbläsarens utvecklarverktyg, fliken Nätverk, och se vilka domäner sidan anropar före och efter att ni tackat nej i cookiebannern. Anrop som sker trots nej är ett tecken på att blockeringen inte fungerar.
- Kontrollera lagringstiderna. Står det 24 månader ska formulärsvar, e-post och CRM-poster faktiskt rensas efter 24 månader.
- Uppdatera datumet och länkarna. Policyn ska vara nåbar från sidfoten, formulären och cookiebannern.
Använder ni server-side tracking ändras inte kravet på information och samtycke; skillnaden är att data passerar er egen server innan den skickas vidare, och den servern och dess mottagare ska också finnas med i policyn.
Vanliga misstag i integritetspolicyer på företagshemsidor
- Kopierad text som beskriver ett annat företag. Mallar från webben nämner ofta verktyg ni inte har och missar dem ni har. Varje rad ska gå att koppla till något ni faktiskt gör.
- Ingen rättslig grund per syfte. ”Vi behandlar uppgifterna i enlighet med GDPR” räcker inte. Syfte och rättslig grund ska anges för varje behandling.
- Mottagare som saknas. Analysverktyg, annonsplattformar och inbäddade tjänster tar emot uppgifter som IP-adress och beteende, och ska finnas med. Kör ni analys på egen server, till exempel Matomo, ska i stället webbhotellet eller serverleverantören stå med.
- Lagringstid som ”så länge det behövs”. Ange en tid eller hur tiden bestäms.
- Policyn lovar något cookiebannern inte gör. Står det att analys kräver samtycke men taggen laddas ändå har ni ett tekniskt fel, inte ett textfel.
Vi hjälper företag med den tekniska sidan av samtycke och mätning. Med tjänsten cookiebanner och samtycke inventerar vi skript och cookies, konfigurerar samtyckesplattformen och testar att nekande, godkännande och ändrat val faktiskt slår igenom. Inom mätning och spårning och tracking-analys ser vi till att mätningen fungerar inom de ramar samtycket ger. Juridiska bedömningar som rättslig grund, avtal med personuppgiftsbiträden och överföringar gör ni med er jurist; vi levererar underlaget om vad sajten faktiskt gör.
Vanliga frågor om integritetspolicy
Måste en hemsida ha en integritetspolicy?
Om hemsidan samlar in personuppgifter, till exempel via kontaktformulär, nyhetsbrev, e-handel eller analysverktyg, ska ni enligt GDPR artikel 13 informera besökarna om behandlingen när uppgifterna samlas in. En integritetspolicy på webbplatsen är det vanligaste sättet att göra det. Lagen kräver informationen, inte ett visst dokumentnamn.
Vad ska en integritetspolicy innehålla?
Vem som är personuppgiftsansvarig och hur man når er, vilka uppgifter ni behandlar, varför och med vilken rättslig grund, vilka mottagare som får del av dem, om de skickas utanför EU/EES, hur länge de sparas, vilka rättigheter den registrerade har, rätten att återkalla samtycke och att klaga hos IMY, samt om det förekommer automatiserade beslut.
Finns det en gratis mall för integritetspolicy?
Ja, mallen på den här sidan är gratis att använda. Den följer rubrikerna i GDPR artikel 13 och har fält för era egna uppgifter. En mall är en startpunkt: texten måste beskriva vad just ert företag gör, och vid osäkerhet om rättslig grund eller överföringar bör ni ta hjälp av en jurist.
Vad är skillnaden mellan integritetspolicy och cookiepolicy?
Integritetspolicyn beskriver all behandling av personuppgifter enligt GDPR. Cookiepolicyn beskriver vilka kakor webbplatsen använder, deras syfte, lagringstid och om de kommer från tredje part, vilket krävs enligt lagen om elektronisk kommunikation. De kan ligga på samma sida, men cookieinformationen behöver också finnas i samband med samtycket i cookiebannern.
Vad händer om integritetspolicyn inte stämmer med verkligheten?
Då uppfyller ni inte informationskravet, även om texten ser komplett ut. IMY har i tillsynsbeslut kritiserat företag för otydlig information om bland annat mottagare och lagringstider. Det vanligaste felet i praktiken är att sajten kör verktyg, till exempel analys, pixlar eller inbäddningar, som policyn inte nämner.
Kan ni hjälpa oss att få policyn att stämma med sajten?
Ja, den tekniska delen. Vi inventerar vilka taggar, cookies, formulär och tredjepartsanrop sajten faktiskt har, kopplar cookiebannern till verklig blockering och ger er en lista som policyn kan bygga på. Vi ger inte juridisk rådgivning, så de juridiska bedömningarna gör ni eller er jurist.
Relaterade guider
Källor
Källorna kontrollerades 27 september 2026. Sidan är allmän information, inte juridisk rådgivning. Uppdaterad 27 september 2026.
- IMY: Vad ska en integritetspolicy innehålla? – vad informationen ska förklara och krav på klart och kortfattat språk.
- IMY: Dataskyddsförordningen i fulltext – artikel 12, 13 och 14 om information till de registrerade.
- IMY: De registrerades rättigheter – rätt till information, tillgång, klagomål och återkallat samtycke.
- PTS: Kakor (cookies) – informationskrav, giltigt samtycke, återkallande och nödvändiga kakor.
- IMY: Beslut efter tillsyn – Klarna Bank AB (2022) – exempel på brister i information om bland annat mottagare, lagringstid och rättigheter.
- Riksdagen: Lag (2022:482) om elektronisk kommunikation – 9 kap. 28 § om lagring av uppgifter i användarens terminalutrustning.